





최근 금융권을 겨냥한 해킹 사고가 잇따르면서 금융회사의 정보보호 관리체계에 대한 관심이 커지고 있다. 주요 금융회사 상당수가 정보보호관리체계(ISMS) 또는 정보보호 및 개인정보보호 관리체계(ISMS-P) 인증을 보유하고 있다는 점도 부각되고 있다.
하지만 인증을 받았다는 사실만으로 금융회사의 전체 전산시스템이 보안 검증을 마쳤다고 보기는 어렵다는 평가가 나온다. 인증 대상이 회사 전체 시스템이 아니라 기업·기관이 신청한 특정 정보서비스와 관련 자산으로 한정되기 때문이다.
더욱이 금융회사들이 ISMS·ISMS-P 인증을 대외적으로 정보보호 역량을 보여주는 수단으로 공공기관 입찰·시금고 선정 등 외부 평가때 하나의 잣대로도 활용한다.
인증 자체가 실제 보안 수준을 종합적으로 보여주는 지표라기보다 일정한 요건을 충족했다는 사실을 대외적으로 보여주는 수단으로 활용될 수 있다는 의미다.
금융권 인증 133건…서비스 단위로 인증
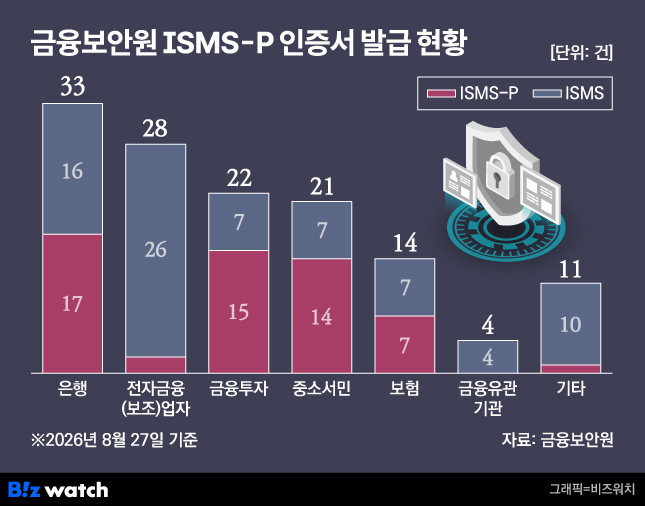
금융보안원의 금융권 ISMS·ISMS-P 인증서 발급 현황(8월 27일 기준)을 살펴보면 ISMS는 △은행 16건 △금융투자 7건 △보험 7건 △금융관련기관 4건 △중소금융 7건 등 총 77건이다. ISMS-P는 △은행 17건 △금융투자 15건 △보험 7건 △중소금융 14건 등 총 56건으로 집계됐다. 금융권에서 발급된 인증서는 모두 133건이다.
다만 ISMS·ISMS-P는 회사 전체 전산시스템을 대상으로 보안 수준을 확인하는 제도는 아니다. 인증을 신청하는 기업·기관이 인증받고자 하는 정보서비스 등 범위를 정해 신청하고 심사를 받는 방식이다.
예를 들어 신한은행의 ISMS-P 인증 범위는 '인터넷뱅킹 서비스(웹·모바일)'이며 ISMS 인증은 '금고시스템 및 신한금융그룹 전산센터(죽전·일산) 운영'을 대상으로 한다.
보험업계도 마찬가지다. 한화생명은 대표 홈페이지와 모바일 가입·사이버지점 및 다이렉트 보험 등을 인증 대상으로 했고, 삼성화재는 홈페이지 및 다이렉트 보험 서비스, KB손해보험은 대고객 전자금융거래 서비스(홈페이지·다이렉트·퇴직연금)를 인증받았다.
이처럼 ISMS·ISMS-P는 회사 전체 IT 자산을 대상으로 하는 인증이 아닌 만큼 인증 보유 여부만으로 전체적인 보안 수준을 판단하기는 어렵다.
'보안 인증' 강조하지만…외부 평가 활용 목적도
그렇다고 인증의 의미가 없는 것은 아니다. 일정한 기준에 따라 정보보호 관리체계를 점검하고 그 결과를 외부에 객관적으로 보여줄 수 있다는 점에서 금융회사에도 활용 가치가 있다.
다만 인증의 활용 목적을 정보보호에만 한정해서 보기는 어렵다. ISMS-P 인증은 공공기관 입찰이나 시금고 선정 등에서 평가·가점 요소로 활용되는 경우가 있어 금융회사들이 인증을 취득하는 유인이 된다.
보안에 정통한 한 관계자는 "ISMS-P는 보안 관리체계를 객관적으로 확인할 수 있는 지표라는 점에서 의미가 있다"며 "시금고 선정 등에서 가점 요소로 활용되는 사례도 있어 금융회사들이 인증을 취득할 유인이 있다"고 말했다.
또 ISMS-P는 대고객 서비스를 중심으로 인증을 받는 성격이 강하다는 게 업계 설명이다.
이 관계자는 "해킹 대상이 된 모집인 페이지나 영업지원 시스템처럼 일반 고객이 직접 이용하지 않는 시스템까지 굳이 인증을 받을 필요성을 크게 느끼지 않을 수 있다"며 "인증 여부만 볼 것이 아니라 어떤 시스템이 인증 대상에 포함됐는지 등도 함께 봐야 할 것"이라고 말했다.