





금융위원회를 겨냥한 사이버침해 시도가 올해 7월까지 3433건으로 집계됐다. 지난해 연간보다 약 3배 많았다. 이 가운데 정보유출 시도가 2750건으로 전체의 80%를 차지했다. 금융위 내부 정보보호 인력은 현재 1명에 불과했다.

8일 국회 정무위원회 소속 한민수 더불어민주당 의원이 금융위에서 제출받은 국정감사 서면답변에 따르면 올해 1~7월 금융위 대상 사이버침해 시도는 3433건으로 집계됐다. 지난해 연간 1259건의 2.7배다. 앞서 2022년 808건, 2023년 342건, 2024년 536건을 기록했다. 2022년부터 올해 7월까지 누적 건수는 6378건이다.
특히 정보유출 시도가 크게 늘었다. 지난해 310건이던 정보유출 시도는 올해 1~7월 2750건으로 8.9배 뛰었다. 전체 침해 시도의 80%에 달했다. 정보수집 시도는 지난해 204건에서 올해 260건으로 불어난 반면 시스템 권한획득 시도는 371건에서 242건으로 줄었다. 악성코드 공격은 1건, 서비스거부 공격은 10건이었다.
국가별로는 베트남 인터넷주소(IP)에서 탐지된 침해 시도가 대다수였다. 지난해 14건에서 올해 1~7월 1121건으로 약 80배 증가했다. 같은 기간 미국은 615건에서 482건, 인도는 154건에서 145건으로 집계됐다. 국내 IP에서 탐지된 시도도 7건에서 188건으로 늘었다. 국가별 통계는 공격에 사용된 IP 소재지를 기준으로 했다.
다만 최근 5년간 실제 정보보안 사고나 개인정보 유출사고는 없었다. 사이버침해 시도 통계는 국가정보자원관리원 보안장비에서 탐지·차단된 건수를 기준으로 한다.
금융위 내부 정보보호 인력은 현재 1명이며 앞으로 1명을 추가 충원할 예정이다. 서버 운영·관리는 행정안전부 국가정보자원관리원이 맡고 있다. 금융위는 국가정보자원관리원과 서비스수준협약(SLA)을 맺고 서버 관련 점검·요청 업무를 진행한다. 금융위 웹사이트는 매월 취약점 점검을 받고 발견된 취약점에 대해 조치하고 있다.
금융위의 올해 정보보안 예산은 4억3700만원이다. 서버 유지·관리 비용은 국가정보자원관리원이 행안부 예산으로 부담한다. 금융위 정보보호 예산 집행액은 2022년 1억2100만원에서 2023년 2억4800만원으로 늘었다가 2024년 2억3800만원으로 줄었다. 지난해에는 5억7800만원으로 증가했다. 올해 집행액은 자료 제출 시점 기준 1억2600만원이다.
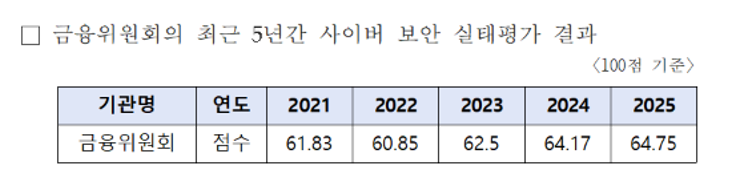
사이버 보안 실태평가 점수는 최근 5년간 60점대에 머물렀다. '보통' 등급으로 분류된다. 2021년 61.83점에서 2022년 60.85점으로 소폭 낮아졌다가 2023년 62.5점, 2024년 64.17점, 지난해 64.75점으로 올랐다. 해당 평가는 국가정보원이 정부 부처와 공공기관을 대상으로 매년 실시한다.